ความท้าทายของภาครัฐยุคใหม่กับการก้าวข้ามผ่าน “ความรู้สึกส่วนตัว”
ในยุคสมัยที่เทคโนโลยีและพฤติกรรมของประชาชนเปลี่ยนแปลงไปอย่างรวดเร็วและก้าวกระโดด การบริหารปกครองภาครัฐ (Public Governance) กำลังเผชิญกับบททดสอบครั้งยิ่งใหญ่ ความตั้งใจดีหรือการดำเนินงานตามระเบียบแบบแผนดั้งเดิมเพียงอย่างเดียวไม่เพียงพออีกต่อไป บทเรียนจากอดีตสะท้อนให้เห็นอย่างชัดเจนว่า นโยบายหรือโครงการหลายประการที่คณะทำงานกลั่นกรองกันอย่างรอบคอบจากห้องประชุม กลับถูกวิพากษ์วิจารณ์อย่างหนักบนโลกออนไลน์ภายในเวลาไม่กี่นาทีหลังประกาศใช้
คำถามสำคัญที่คนทำงานภาครัฐต้องร่วมกันวิเคราะห์คือ ทำไมโครงการที่มีงบประมาณรองรับและทำถูกต้องตามระเบียบ ถึงยังไม่สามารถครองใจประชาชนได้?
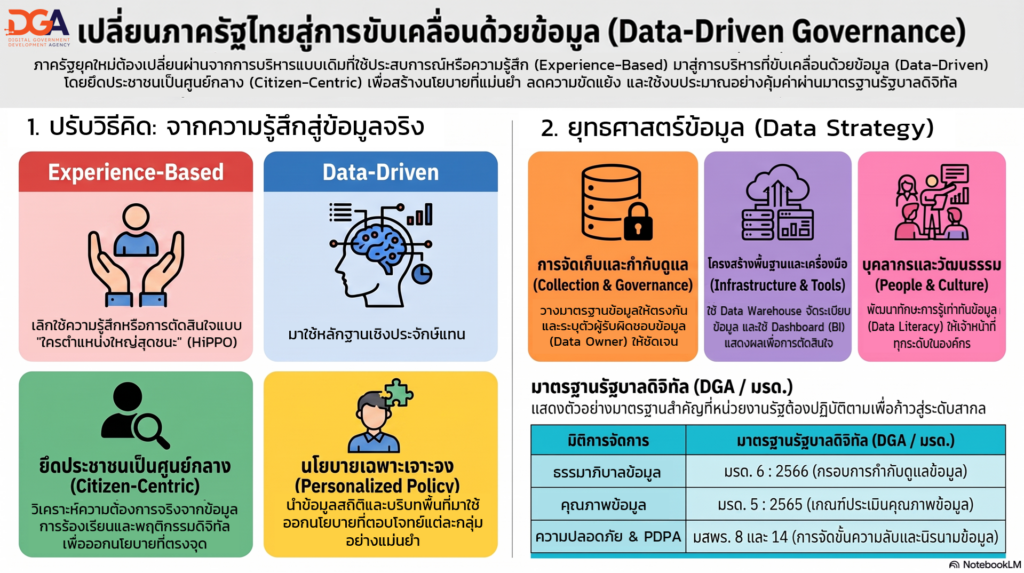
คำตอบไม่ได้อยู่ที่ข้าราชการพยายามไม่มากพอ แต่อยู่ที่ “วิธีคิดและเครื่องมือ” การบริหารงานภาครัฐในอดีตพึ่งพาประสบการณ์ ความคุ้นเคย หรือแนวคิดจากภายในองค์กรออกไป (Inside-Out) ซึ่งมักเป็นการ “คิดแทนประชาชน” หรือใช้หลักการตัดสินใจแบบ HiPPO (Highest Paid Person’s Opinion) ทว่าในศตวรรษนี้ การบริหารที่ยั่งยืนจำเป็นต้องเปลี่ยนผ่านสู่ การบริหารปกครองที่ขับเคลื่อนด้วยข้อมูล (Data-Driven Governance) ที่ตั้งอยู่บน หลักฐานเชิงประจักษ์ (Evidence-Based Policy) เพื่อสร้างสรรค์โครงการที่ตอบโจทย์เฉพาะเจาะจง (Personalized Policy) ลดความขัดแย้ง และเกิดประโยชน์สูงสุดต่อประชาชนอย่างแท้จริง
1. การเปลี่ยนผ่านวิธีคิด จาก Experience-Based สู่ Data-Driven & Citizen-Centric
การบริหารงานแบบเดิมมักใช้แบบสอบถามประจำปี แจกเอกสาร สรุปผลตามรอบงบประมาณ แล้วจัดโครงการอบรมหรือแจกจ่ายงบประมาณแบบ “หารเฉลี่ยเท่ากันทุกพื้นที่” ซึ่งบ่อยครั้งสิ่งที่จัดสรรให้อาจไม่ใช่สิ่งที่ประชาชนในพื้นที่ต้องการจริง
ในทางกลับกัน การบริหารแบบ Data-Driven Governance จะนำข้อมูลสถิติการร้องเรียนย้อนหลัง ข้อมูลประชากรศาสตร์ ข้อมูลพฤติกรรมการใช้บริการดิจิทัล และข้อมูลบริบทพื้นที่มาร่วมวิเคราะห์เพื่อชี้เป้าเฉพาะเจาะจง ยกตัวอย่างเช่น การจัดสรรงบประมาณซ่อมแซมโครงสร้างพื้นฐานหรือถนนตามสถิติความถี่ของอุบัติเหตุและข้อร้องเรียนจริง
การขับเคลื่อนองค์กรด้วยข้อมูลมีเป้าหมายสูงสุดคือการยึดถือประโยชน์สุขและความสะดวกสบายของประชาชนเป็นสำคัญ (Citizen-Centric) เมื่อเราเข้าใจความต้องการของประชาชนผ่านข้อมูลที่สะท้อนความเป็นจริง ความเสี่ยงในการออกนโยบายที่ไม่ได้รับการยอมรับ หรือนโยบายที่ตั้งใจดีแต่ไม่มีคนใช้งาน จะลดลงจนเกือบเป็นศูนย์ ส่งผลให้การใช้จ่ายงบประมาณแผ่นดินมีความคุ้มค่าสูงสุด
2. ยุทธศาสตร์ข้อมูลและองค์ประกอบสำคัญ (Data Strategy & 4 Pillars)
การจะเปลี่ยนข้อมูลมหาศาลรอบตัวให้กลายเป็นนโยบายที่ตรงใจ ต้องอาศัยการกำหนดยุทธศาสตร์ด้านข้อมูล (Data Strategy) ที่ชัดเจน ตามมาตรฐานรัฐบาลดิจิทัล (มรด. 6 : 2566) ยุทธศาสตร์ข้อมูลทำหน้าที่เป็นเข็มทิศเชื่อมโยงวิสัยทัศน์และพันธกิจของหน่วยงานไปสู่การปฏิบัติ โดยแบ่งเป็น 2 มิติยุทธศาสตร์ และขับเคลื่อนผ่าน 4 องค์ประกอบสำคัญ ดังนี้:
2 มิติของยุทธศาสตร์ข้อมูล (Defensive & Offensive Data Strategy)
- มิติยุทธศาสตร์เชิงรับ (Defensive Data Strategy) มุ่งเน้นการควบคุม กำกับดูแล และปกป้องข้อมูล ประกอบด้วย
- ธรรมาภิบาลข้อมูล (Data Governance) กำหนดสิทธิ หน้าที่ และบทบาทความรับผิดชอบของผู้เกี่ยวข้องอย่างชัดเจน
- ความปลอดภัยของข้อมูล (Data Security) การปกป้องข้อมูลจากการถูกโจรกรรมหรือเข้าถึงโดยไม่ได้รับอนุญาต
- การปฏิบัติตามกฎหมาย จัดเก็บและประมวลผลข้อมูลให้สอดคล้องกับ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA)
- คุณภาพข้อมูล (Data Quality) ตรวจสอบและควบคุมให้ข้อมูลมีความถูกต้อง ครบถ้วน และพร้อมใช้งาน
- มิติยุทธศาสตร์เชิงรุก (Offensive Data Strategy): มุ่งเน้นการนำข้อมูลไปสร้างมูลค่าเพิ่มและยกระดับการบริการ ประกอบด้วย
- การวิเคราะห์ข้อมูล (Data Analytics) ใช้เครื่องมือและเทคโนโลยีเจาะลึกเพื่อค้นหาข้อมูลเชิงลึก (Insights)
- การเพิ่มขีดความสามารถการแข่งขัน นำข้อมูลมาปรับปรุงระบบงานและนวัตกรรมการบริการสาธารณะ
- การบูรณาการข้อมูล เชื่อมโยงแลกเปลี่ยนข้อมูลระหว่างหน่วยงานทั้งภายในและภายนอกภาครัฐ
4 องค์ประกอบสำคัญในการสร้างยุทธศาสตร์ด้านข้อมูล (4 Pillars)
- การจัดเก็บข้อมูล (Data Collection) ระบุแหล่งข้อมูลภายในและภายนอกองค์กร, วางมาตรฐานรูปแบบข้อมูล (Data Standard) ให้สอดคล้องกัน, ตั้งระบบคัดกรองข้อมูลผิดพลาด/ซ้ำซ้อน (Data Cleansing) และกำหนดความถี่ในการจัดเก็บ (Real-time หรือ Batch) ให้เหมาะสม
- การกำกับดูแลข้อมูล (Data Governance) แต่งตั้งผู้รับผิดชอบชัดเจน เช่น เจ้าของข้อมูล (Data Owner) และผู้ดูแลข้อมูล (Data Steward), กำหนดสิทธิ์การเข้าถึงตามหลักให้สิทธิ์เท่าที่จำเป็น (Least Privilege), จัดทำพจนานุกรมข้อมูล (Data Dictionary) และทำบัญชีข้อมูลกลาง
- โครงสร้างพื้นฐานและเครื่องมือ (Infrastructure & Tools) เลือกสถาปัตยกรรมจัดเก็บที่เหมาะสม เช่น Data Lake (สำหรับข้อมูลดิบหลากหลายรูปแบบ) และ Data Warehouse (สำหรับข้อมูลจัดระเบียบพร้อมวิเคราะห์), ใช้ Data Pipeline/ETL เชื่อมโยงข้อมูลอัตโนมัติ และใช้เครื่องมือ Business Intelligence (BI Dashboard) ในการแสดงผล
- บุคลากรและวัฒนธรรม (People & Culture) พัฒนาทักษะความรู้เท่าทันข้อมูล (Data Literacy) แก่เจ้าหน้าที่ทุกระดับ, ปรับวัฒนธรรมการตัดสินใจในองค์กรจากการใช้ความรู้สึกมาเป็นการใช้ “ข้อเท็จจริงและตัวเลข” และสร้างสภาพแวดล้อมที่เปิดให้เข้าถึงข้อมูลได้อย่างทั่วถึงและปลอดภัย (Data Democratization)
3. การก้าวข้าม Data Crisis สู่มาตรฐานสากลและมาตรฐานรัฐบาลดิจิทัล (DGA Standards)
ในการปฏิบัติงานจริง เมื่อภาครัฐต้องการบูรณาการข้อมูลเพื่อช่วยเหลือประชาชนอย่างเร่งด่วน มักเผชิญกับ “Data Crisis” ใน 3 มิติสำคัญ:
- ภาวะข้อมูลกระจัดกระจาย (Data Silos) ต่างคนต่างเก็บต่างระบบ ทำให้การเชื่อมโยงตรวจสอบสิทธิข้ามกระทรวงทำได้ยากและล่าช้า
- ข้อมูลขาดคุณภาพ (Poor Data Quality) พิมพ์ชื่อผิด นามสกุลไม่ตรง หรือมีข้อมูลผู้เสียชีวิตปะปน ส่งผลให้เกิดงบประมาณรั่วไหลและการช่วยเหลือตกหล่น
- ความเสี่ยงด้านความมั่นคงปลอดภัยและ privacy (Security & Privacy Breach) ข้อมูลส่วนบุคคลของประชาชนรั่วไหลไปสู่มิจฉาชีพ
เพื่อแก้ไขปัญหานี้อย่างยั่งยืน การบริหารข้อมูลภาครัฐจำเป็นต้องนำ มาตรฐานสากล มาผสานร่วมกับ มาตรฐานรัฐบาลดิจิทัล (มรด.) และ มาตรฐานสำนักงานพัฒนารัฐบาลดิจิทัล (มสพร.) ที่พัฒนาโดย สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน) หรือ DGA
| มิติการจัดการ | มาตรฐานสากล (Global Standards) | มาตรฐานรัฐบาลดิจิทัล (มรด.) / มาตรฐานสำนักงานพัฒนารัฐบาลดิจิทัล (มสพร.) |
|---|---|---|
| โครงสร้างและการกำกับดูแล | DAMA-DMBOK (กำหนดบทบาท Data Owner/Steward) ISO/IEC 38505 (การกำกับดูแลโดยผู้บริหารระดับสูง) | มรด. 6 : 2566 (กรอบธรรมาภิบาลข้อมูลภาครัฐ) มรด. 4-1 & 4-2 (นโยบายและแนวปฏิบัติการจัดการข้อมูล) |
| คุณภาพและการเชื่อมโยงข้อมูล | ISO 8000 (จัดการ Master Data / Single Source of Truth) | มรด. 5 : 2565 (เกณฑ์ประเมินคุณภาพข้อมูล) มรด. 3-1 & 3-2 (คำอธิบายข้อมูลและ Metadata) มสพร. 1-2566 (แนวทางจัดทำบัญชีข้อมูลภาครัฐ) |
| ความมั่นคงปลอดภัยและ Privacy | ISO/IEC 27001 (ระบบการจัดการความปลอดภัยสารสนเทศ) ISO/IEC 27701 (ระบบจัดการข้อมูลความเป็นส่วนตัว – PIMS) | มสพร. 8-2565 (การจัดระดับชั้นความลับข้อมูล) มสพร. 14-2567 (การทำข้อมูลให้เป็นนิรนาม – Data Anonymization) มสพร. 1-2566 (สัญญาอนุญาตการใช้ข้อมูล) |
นอกจากนี้ การเปิดเผยข้อมูลผ่าน ข้อมูลเปิดภาครัฐ (Open Government Data) บนแพลตฟอร์มกลาง Data.go.th ยังช่วยสร้างความโปร่งใส สังคมเข้ามามีส่วนร่วมตรวจสอบ และกระตุ้นให้ภาคเอกชนนำข้อมูลไปสร้างสรรค์นวัตกรรมใหม่ๆ ให้กับสังคมโดยที่รัฐไม่ต้องเสียงบประมาณจัดจ้างเพิ่มเติม
4. บทเรียนความสำเร็จและหน่วยงานต้นแบบ (Best Practices) ในประเทศไทย
ภาพของการนำข้อมูลมาใช้แก้ปัญหาเมืองและการบริหารราชการได้รับการพิสูจน์แล้วผ่านกรณีศึกษาความสำเร็จจริง:
กรณีศึกษา: แพลตฟอร์ม Traffy Fondue
แพลตฟอร์มจัดการปัญหาเมืองที่พัฒนาโดย เนคเทค สวทช. ได้เปลี่ยนกระบวนการแจ้งซ่อมแบบเอกสารดั้งเดิมที่ต้องเดินทางมาเขียนคำร้องที่สำนักงาน ไปสู่กระบวนการดิจิทัลเชิงรุก:
- ประชาชนแจ้งปัญหา: ถ่ายรูป ระบุพิกัด ส่งเรื่องผ่านแอปพลิเคชัน
- ระบบกระจายงานด้วยข้อมูล: จัดหมวดหมู่และส่งตรงถึงเจ้าหน้าที่ผู้รับผิดชอบทันทีโดยไม่ต้องผ่านขั้นตอนเอกสารหลายชั้น
- ผู้บริหารมองเห็นภาพรวม: เปิดดู Dashboard เพื่อวิเคราะห์รูปแบบปัญหา ติดตามคุณภาพการแก้ไข และวางแผนป้องกันปัญหาซ้ำซาก
- ผลลัพธ์: สามารถแก้ไขปัญหาความเดือดร้อนให้ประชาชนไปแล้วมากกว่า 1,000,000 เรื่อง
หน่วยงานภาครัฐที่เป็น Best Practice ของภาครัฐไทย
- สำนักงานพัฒนารัฐบาลดิจิทัล (DGA): ผู้นำด้าน Data Governance, ระบบแลกเปลี่ยนข้อมูลภาครัฐ (GDX), ศูนย์กลางข้อมูลเปิด (Data.go.th) และหลักสูตรพัฒนาบุคลากร DIGI Data Camp
- สถาบันข้อมูลขนาดใหญ่ (BDI): ประยุกต์ใช้ Big Data และ AI วิเคราะห์สนับสนุนนโยบายภาครัฐด้านสุขภาพ การท่องเที่ยว เศรษฐกิจ และสิ่งแวดล้อม
- สำนักงานคณะกรรมการพัฒนาระบบราชการ (ก.พ.ร.): ผลักดัน Data-Driven Public Sector ตามแนวทาง OECD เพื่อสนับสนุนการตัดสินใจเชิงนโยบาย
- ธนาคารแห่งประเทศไทย (BOT): กำหนดนโยบายเศรษฐกิจบนฐานข้อมูล วิเคราะห์ Big Data เชิงลึกเพื่อวางแผนพัฒนาเศรษฐกิจและสังคม
- สำนักงานสถิติแห่งชาติ (NSO): วิเคราะห์ Big Data & Alternative Data สนับสนุนนโยบายเชิงสถิติของประเทศ
- กรุงเทพมหานคร (BMA): บริหารจัดการเมืองด้วย Dashboard, แพลตฟอร์มข้อมูลเมือง (City Data Portal) และนโยบายเปิด (Open Policy)
📋 Checklist ประเมินความพร้อม: หน่วยงานของคุณพร้อมสำหรับ Data-Driven Governance หรือยัง?
เพื่อตรวจสอบความพร้อมในการขับเคลื่อนองค์กรด้วยข้อมูล บุคลากรและผู้บริหารภาครัฐสามารถใช้ Checklist ประเมินตนเองดังนี้
- หมวดที่ 1: การบริหารจัดการและนโยบาย (DAMA-DMBOK & ISO/IEC 38505 / มรด. 6 : 2566)
[ ] มีการระบุชื่อ “เจ้าของข้อมูล” (Data Owner) และ “ผู้ดูแลข้อมูล” (Data Steward) ชัดเจน
[ ] มีการจัดทำบัญชีข้อมูล (Data Catalog) ของหน่วยงาน
[ ] ผู้บริหารระดับสูงมีนโยบายการใช้ข้อมูลร่วมกัน และมี Dashboard ติดตามผลการทำงาน
- หมวดที่ 2: คุณภาพและการเชื่อมโยงข้อมูล (ISO 8000 / มรด. 5 : 2565 )
[ ] มีการใช้ “ข้อมูลหลัก” (Master Data) เช่น เลขบัตรประชาชน 13 หลัก เป็นเกณฑ์อ้างอิงมาตรฐาน
[ ] มีคู่มือกำหนดรูปแบบการกรอกและจัดเก็บข้อมูล (Data Standards) ทั้งองค์กร
[ ] มีกระบวนการทำความสะอาดและตรวจสอบข้อมูล (Data Cleansing) ก่อนนำไปวิเคราะห์
- หมวดที่ 3: ความมั่นคงปลอดภัยและสิทธิส่วนบุคคล (ISO/IEC 27001 & 27701 / มสพร. 8-2565 และ มสพร. 14-2567)
[ ] มีการจำกัดสิทธิ์การเข้าถึงข้อมูล (Access Control) ตามบทบาทหน้าที่
[ ] มีการเข้ารหัสข้อมูลสำคัญ (Encryption) ทั้งในขณะจัดเก็บและส่งมอบ
[ ] มีการขอความยินยอมและแจ้งวัตถุประสงค์สอดคล้องกับ PDPA
[ ] มีมาตรการลบ ทำลาย หรือทำข้อมูลให้เป็นนิรนาม (Data Anonymization) เมื่อสิ้นสุดความจำเป็น
การเปลี่ยนผ่านองค์กรภาครัฐสู่การเป็น Data-Driven Governance ไม่ใช่เรื่องของการซื้อระบบคอมพิวเตอร์หรือซอฟต์แวร์ราคาแพงเพียงอย่างเดียว แต่คือการปรับเปลี่ยน วัฒนธรรมการทำงานและวิถีคิด (Mindset)
ข้าราชการและบุคลากรภาครัฐทุกคนคือฟันเฟืองสำคัญที่สุด จุดแข็งเดิมคือความเข้าใจในระเบียบแบบแผนและบริบทสังคม เมื่อนำมาผนวกเข้ากับ “การตัดสินใจบนฐานข้อมูลจริงที่โปร่งใสและได้มาตรฐานสากล” เราจะสามารถเปลี่ยนจากระบบราชการที่ตั้งรับและวิ่งไล่ตามแก้ปัญหา ให้กลายเป็นการบริหารจัดการเชิงรุกที่แม่นยำ ตรงจุด และคุ้มค่าเงินงบประมาณแผ่นดินสูงสุด เพื่อส่งมอบบริการสาธารณะที่ยกระดับคุณภาพชีวิตของประชาชนได้อย่างยั่งยืน
บทสรุปการเปลี่ยนผ่านองค์กรภาครัฐ ด้วย Data-Driven Governance เป็นเครื่องมือที่ทำให้เรารู้ว่า อะไรคือสิ่งที่องค์กรภาครัฐควรทำเพื่อให้ตอบโจทย์ของประชาชน ในบทความต่อไปจะเป็นบทสัมภาษณ์ผู้บริหารที่เป็นส่วนสำคัญในการขับเคลื่อนรัฐบาลดิจิทัลให้เกิดขึ้นในประเทศไทย ในมุมมองที่น่าสนใจต่อความท้าทายของยุคที่เทคโนโลยีดิจิทัลเข้ามามีบทบาทต่อทุกภาคส่วน โปรดติดตามบทความที่น่าสนใจกันต่อในตอนต่อไป
เรียบเรียงโดย
ฝ่ายมาตรฐานดิจิทัลภาครัฐ
สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน)
References
- คู่มือและกรอบธรรมาภิบาลข้อมูลภาครัฐ (Data Governance Framework) รายละเอียดและขั้นตอนสำหรับหน่วยงานรัฐในการจัดทำธรรมาภิบาลข้อมูลให้ถูกต้องตามกฎหมายและมาตรฐานสากล : https://standard.dga.or.th/wp-content/uploads/2021/09/DGFBook.pdf
- ศูนย์กลางข้อมูลเปิดภาครัฐ (Open Government Data of Thailand) หน้าเว็บไซต์หลักสำหรับสืบค้นชุดข้อมูลเปิดของประเทศไทย หรือสมัครนำเข้าข้อมูลของหน่วยงานท่าน : https://data.go.th
- แพลตฟอร์มบริหารจัดการเมือง Traffy Fondue ข้อมูลความสำเร็จและการนำเทคโนโลยีข้อมูลมาใช้ยกระดับคุณภาพชีวิตประชาชน: https://www.nstda.or.th/home/news_post/traffy-fondue-chadchart-smart-city-platform-20260703/
- DAMA International. (2017). DAMA-DMBOK: Data Management Body of Knowledge (2nd ed.). Technics Publications. URL: https://www.dama.org/cpages/body-of-knowledge
- International Organization for Standardization. (2022). ISO 8000-1:2022 Data quality — Part 1: Overview. URL: https://www.iso.org/standard/81745.html
- International Organization for Standardization. (2017). ISO/IEC 38505-1:2017 Information technology — Governance of IT — Governance of data — Part 1: Application of ISO/IEC 38500 to the governance of data. URL: https://www.iso.org/standard/56639.html
- International Organization for Standardization. (2022). ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements. URL: https://www.iso.org/standard/82875.html
- International Organization for Standardization. (2025). ISO/IEC 27701:2025 Information security, cybersecurity and privacy protection — Privacy information management systems — Requirements and guidance. URL: https://www.iso.org/standard/27701
- สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). (2565). ประกาศคณะกรรมการพัฒนารัฐบาลดิจิทัล เรื่อง มาตรฐานรัฐบาลดิจิทัลว่าด้วยหลักเกณฑ์การประเมินคุณภาพข้อมูลสำหรับหน่วยงานภาครัฐ (มรด. 5 : 2565). URL: https://standard.dga.or.th/ldprjv/
- สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). (2566). มาตรฐานรัฐบาลดิจิทัลว่าด้วยกรอบธรรมาภิบาลข้อมูลภาครัฐ ฉบับปรับปรุง: แนวปฏิบัติ (มรด. 6 : 2566). URL: https://standard.dga.or.th/ประกาศคณะกรรมการพัฒนา-10/
- สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). (2565). มาตรฐานรัฐบาลดิจิทัลว่าด้วยคำอธิบายข้อมูลและบัญชีข้อมูล (มรด. 3-1 : 2565 และ มรด. 3-2 : 2565). URL: https://standard.dga.or.th/มาตรฐานสำนักงานพัฒนารั-4/
- สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). (2565). มาตรฐานรัฐบาลดิจิทัลว่าด้วยแนวนโยบายและแนวปฏิบัติการจัดการข้อมูล (มรด. 4-1 : 2565 และ มรด. 4-2 : 2565). URL: https://standard.dga.or.th/ประกาศคณะกรรมการพัฒนาร-8/
- สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). (2565-2567). มาตรฐานสำนักงานพัฒนารัฐบาลดิจิทัล ว่าด้วยการจัดระดับชั้นข้อมูล การใช้สัญญาอนุญาต และการทำข้อมูลให้เป็นนิรนาม (มสพร. 8-2565, มสพร. 1-2566 และ มสพร. 14-2567). URL: https://standard.dga.or.th/sd-g2-tools/
- มรด. 6 : 2566 ว่าด้วยกรอบธรรมาภิบาลข้อมูลภาครัฐ ฉบับปรับปรุง: แนวปฏิบัติ : https://standard.dga.or.th/ประกาศคณะกรรมการพัฒนา-10/
- มสพร. 1-2566ว่าด้วยแนวทางการจัดทำบัญชีข้อมูลภาครัฐ: https://standard.dga.or.th/มาตรฐานสำนักงานพัฒนารั-7/
- 5 คำถามสำคัญในการทำยุทธศาสตร์ข้อมูล (Data Strategy) : https://www.athenticconsulting.co.th/th/article/answering-5-key-questions-about-data-strategy
- จุดเริ่มต้นและการขยายบทบาท BDI : https://bdi.or.th/background/
- ยุทธศาสตร์การพัฒนาระบบราชการไทย พ.ศ. 2566 – 2570 : https://opdc.prd.go.th/th/file/get/file/202506033069541964d69c8716ce4a5a12e79d37173234.pdf
- การทำนโยบายยุคใหม่ด้วยการใช้ DATA ANALYTICS : https://www.bot.or.th/th/research-and-publications/articles-and-publications/bot-magazine-issues/Phrasiam-64-4/The-Knowledge-64-4-2.html
- ร่างแผนแม่บทระบบสถิติประเทศไทย ฉบับที่สาม พ.ศ. 2566 – 2570 : https://www.nso.go.th/nsoweb/storage/ssmp_file/2025/20250228154519_69483.pdf
- แพลตฟอร์มข้อมูลเมืองกรุงเทพมหานคร : https://citydataportal.bangkok.go.th/cms/home
- นโยบายเปลี่ยนเมือง : https://openpolicy.bangkok.go.th/policy